Neste artigo
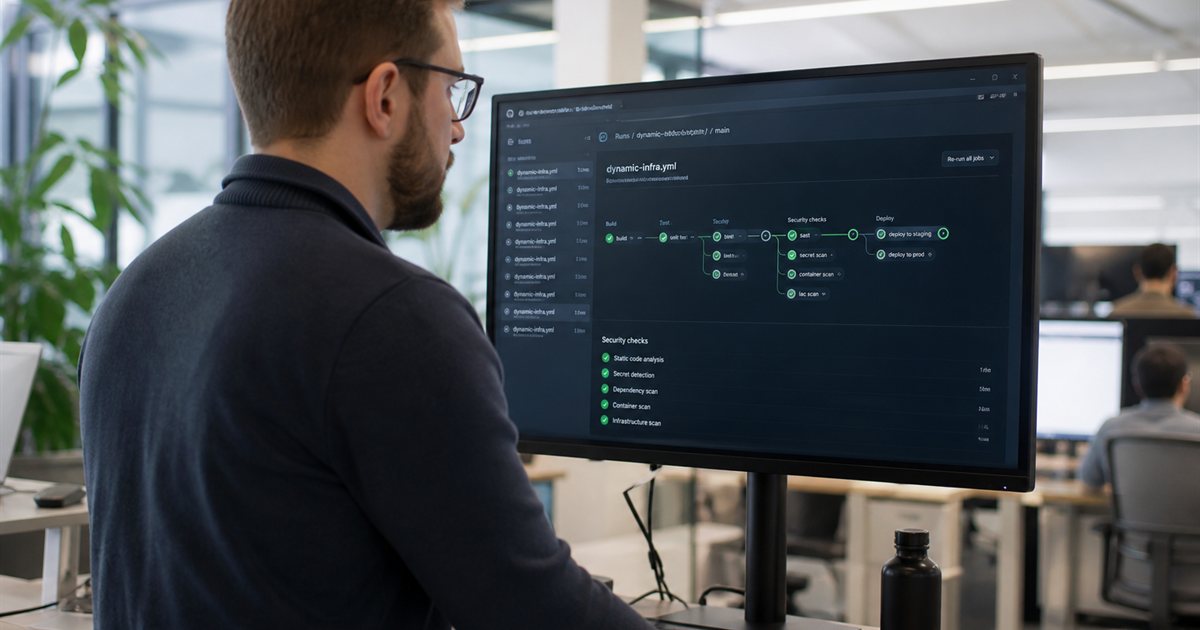
AppSec no ciclo de entrega é o conjunto que acompanha o sprint: review humano, teste no merge, dependência com dono, recusa de segredo no prompt. Relatório de dezembro e pentest anual não patcham o artefato de terça. Dual monitor na engenheira de AppSec — capa — é o ciclo, não o PDF.
Segurança cibernética é o contexto empresa. CVE no ciclo é a lib. Pipeline no merge é o portão. Este texto amarra o hábito de entrega.
O ciclo em uma frase
Nada que vai a produção passa só no olho do palco. Passa no DoD: teste, scan, pessoa no merge. Assistente não muda o DoD. Calendário de auditoria não muda o DoD. O relatório descreve se o DoD existiu.
Julho é meio do ano: bom momento para ver se o vermelho do CI ainda é wallpaper. Se for, o relatório de dezembro já tem o capítulo.
Papéis
Engenharia do serviço: o merge. AppSec: teto de regra, amostragem, ajuda no finding chato. Segurança corporativa: classificação e incidente. Três papéis no mesmo ciclo. AppSec “no fim” é o relatório.
Na fábrica, o ciclo curto de entrega pode incorporar esses checks aos critérios de aceite. A sustentação segue a cobertura contratada para o artefato aprovado; exceções precisam ser explícitas e rastreáveis.
O que o relatório de dezembro ainda faz
Compliance, recorte profundo, narrativa para conselho. Complemento. Quem só tem dezembro não tem ciclo. Quem só tem ciclo e nunca olha em profundidade também fura. Os dois, com o ciclo no dia a dia.
Nenhum processo promete zero incidente. A proposta pode definir controles no merge e evidências de execução, em vez de depender apenas de uma revisão tardia.
O ciclo também inclui o que o time faz quando o check vermelho aparece na terça: quem prioriza, quem excepciona, quem comunica o atraso da feature. Sem esse acordo, AppSec vira o vilão do board e alguém desliga o portão “só neste sprint”. O hábito que sobrevive é o que o quadro trata como trabalho — igual a bug e igual a tag de nuvem. Relatório de dezembro não resolve a terça. A terça resolve o relatório.
Como a Tech Coders coloca AppSec no ciclo
Na fábrica de software, uma proposta pode incluir AppSec no ciclo: pipeline, review e vulnerabilidades com responsável. Um relatório anual não substitui esse fluxo. Sustentação e resgate seguem a cobertura contratada e dependem das evidências produzidas no trabalho cotidiano.
Perguntas frequentes
Time pequeno não tem AppSec dedicado. E agora?
O teto de regra ainda cabe: secret, SCA, review. Dedicado ajuda em escala. Ausência de pessoa não autoriza ausência de portão.
ISO e ciclo são a mesma coisa?
ISO pede evidência. Ciclo gera evidência de verdade. Papel sem merge é evidência fraca. Merge sem papel pode falhar auditoria. Os dois.
Assistente exige um ciclo especial?
Exige o mesmo, com label e atenção a segredo. Especial que pula o portão é o furo.
Dezembro pode ser o único pentest?
Pode ser o único profundo. Não pode ser o único AppSec. Dependência de abril não espera.
Guia do tema: Segurança Cibernética para Empresas: Proteja Seu Negócio Digital